
Айдентити Конф 2025
Андрей Лаптев, директор продуктового офиса Индид, представил доклад на тему «Identity — новый периметр информационной безопасности». В своем выступлении он рассказал о ключевых трендах, которые сегодня оказывают наибольшее влияние на безопасность айдентити российских организаций. Андрей рассказал, что за последние несколько лет кража айдентити стала основным вектором атак злоумышленников, а в 2025 году, согласно исследованиям, объем скомпрометированных учетных данных вырос более чем на 150%.
Identity — новый периметр безопасности.
Обзор Identity-трендов 2025Ключевые темы доклада:
- Стремительно растет число атак, нацеленных на компрометацию учетных данных пользователей и процессов двухфакторной аутентификации.
- Критичные элементы киберзащиты организации — это не только способность противодействовать атакам на айдентити, но и возможность выявлять аномалии в их поведении.
- Системы нового класса Identity Detection and Response (ITDR) осуществляют непрерывный мониторинг использования айденти в инфраструктуре и выявляют атаки в режиме реального времени.
- Тесная интеграция ITDR с инфраструктурой айдентити и системами MFA эффективно противодействует кибератакам.
Спикеры:
- Андрей Лаптев директор продуктового офиса, Индид
Спикеры
Более 20 лет работает в сфере информационной безопасности (ПАО Элемент, Sitronics Group, Ангара Технолоджиз Груп, Инфосекьюрити). С 2017 года является экспертом по кибербезопасности в Российско-Оманском деловом совете (РОДС) при ТПП РФ. Является постоянным спикером отраслевых конференций по информационной безопасности, лектором российского общества «Знание». Соавтор книг по кибербезопасности для детей.

Более 10 лет занимается вопросами управления и контроля использования идентификационной информации в банковской сфере. Реализовал проекты по созданию систем управления доступом, контроля привилегированного доступа, управления паролями, многофакторной аутентификации в крупном банке. При реализации проектов преследовали цель создать простые и понятные для пользователей процессы, соответствующие при этом требованиям информационной безопасности.
Руководил ИТ-подразделениями в компаниях СИБУР, Уралкалий, АЛРОСА, Дамате, Шереметьево Хэндлинг. Прошел путь от специалиста техподдержки до члена правления главного аэропорта страны. Специализация — стратегическое управление ИТ и выстраивание функции ИБ в крупном бизнесе.
Топ-менеджер с 26-летним стажем в сфере безопасности и цифровой трансформации. Работал в СБЕР, X5 Group, Т-Банке, АФК «Система», а также в различных силовых госструктурах на руководящих должностях. Запускал ЕБС и множество других глобальных проектов федерального значения. Принимал неоднократное участие в разработке федеральных законов и реализации проектов для государства. Строил системы безопасности для заводов и промышленных объектов. Имеет колоссальный практический опыт — от защиты гостайны до управления масштабными инфраструктурными проектами по всей стране.
Более 15 лет в информационной безопасности. Прошел карьерный путь от менеджера ИБ-проектов до позиции CISO одного из крупнейших инвестиционно-строительных холдингов и ведущих девелоперов Москвы, специализирующемся на комплексном развитии территорий, — ГК «А101». Обширный опыт реализации масштабных комплексных проектов по защите бизнеса, расследования киберпреступлений, а также создания и развития ИБ-продуктов и сервисов. На сегодняшний день отвечает за кибербезопасность на уровне крупного корпоративного бизнеса, сочетая техническую экспертизу, управление командами и стратегическое развитие функции ИБ. Член рабочей группы по кибербезопасности в строительной отрасли при Минстрое России.

Начинал администратором в 2005 г. C 2007 по 2012 гг. работал инженером-проектировщиком систем ИБ. С 2013 по 2022 гг. работал presale инженером в SafeNet - Gemalto -Thales. Потом выводил на рынок отечественные аппаратные модули безопасности для финансового сектора. В 2023 г. присоединился к команде Индид.

За более чем 20 лет опыта по направлению кибербезопасности занимал ключевые позиции в компаниях, являющихся лидирующими производителями и поставщиками решений по безопасности в России и в мире. Три года возглавлял направление по продвижению решений для управления привилегированным доступом.
В 2009 году основал компанию «Индид» — российского вендора программного обеспечения, разработчика инструментов управления идентификацией, доступом и инфраструктурой открытых ключей для крупного корпоративного сектора. Более 25 лет в финансовом секторе, сфере стратегического консалтинга и отрасли информационных технологий.
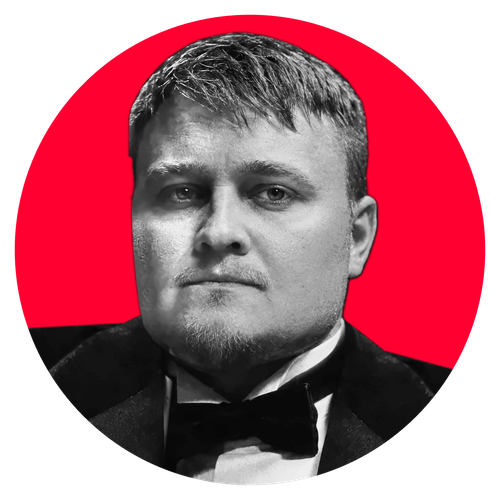

20+ лет в индустрии информационной безопасности. В роли разработчика, руководителя и аналитика участвовал в разработке продуктов класса MFA, PAM, IDPS. Эксперт в области низкоуровневого программирования, реверс инжиниринга, протоколов аутентификации.


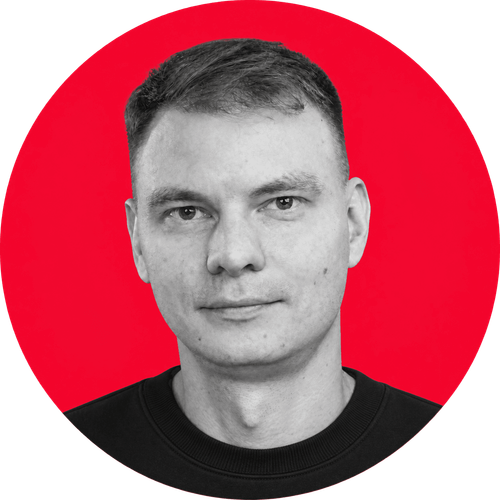
Прошел путь от Java-разработчика до руководителя подразделения и более 15 лет работает с решениями по управлению доступом — IdM/IGA, IAM и DAG. Более четырёх лет работает в ГК «Солар», где до перехода в продукт руководил направлением внедрения систем управления доступом.
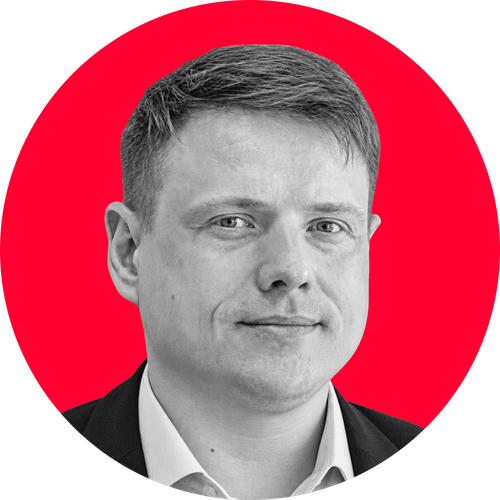
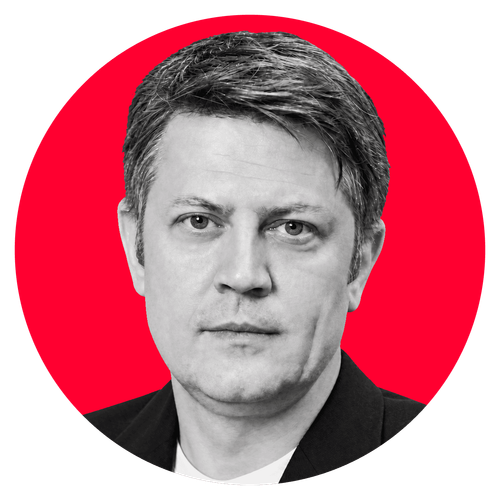
Начинал администратором в 2005 г. C 2007 по 2012 гг. работал инженером-проектировщиком систем ИБ. С 2013 по 2022 гг. работал presale инженером в SafeNet - Gemalto -Thales. Потом выводил на рынок отечественные аппаратные модули безопасности для финансового сектора. В 2023 г. присоединился к команде Индид.

Последние 3 года развивает направление identity security и контроля доступа в BI.ZONE. За 10 лет в отрасли накопил опыт в расследовании киберинцидентов, аудите кибербезопасности и проектировании комплексных систем защиты.


За 15 лет работы в сфере Identity Security поучаствовал в реализации более 60 IdM и более 50 PAM проектов в России и СНГ. Активно занимается развитием комьюнити экспертов в сфере Identity. 2009-2023 гг - руководитель представительства One Identity/Quest, с 2023 г. - соучредитель Octopus Identity.

В информационной безопасности с середины 1990-х годов. Стоял у истоков как становления и развития Internet в России, так и направления кибербезопасности. Экспертные знания в большинстве ИБ областей: от Zero Trust до автоматизаций управлением доступов.

Создает цифровые экосистемы и управляет трансформацией бизнеса с выручкой до 220 млрд ₽. 15+ лет опыта в цифровом лидерстве: энергетика, ЖКХ, ритейл, консалтинг. Построил ИТ как стратегический актив, работал как на стороне бизнеса, так и поставщика. Формула Сергея: устойчивость + инновации + бизнес-эффект.




Более чем 25 летний опыт разработки и выведения на рынок программного обеспечения в области информационной безопасности, управления корпоративной инфраструктурой, медицинским и измерительным оборудованием. Активный участник BISA (Ассоциация по вопросам защиты информации), эксперт РФИТ, член ТК 122.


Опыт работы в сфере информационной безопасности — более 20 лет. Специализация: комплексные системы защиты информации, разработка ПО для ИБ. Участвовал в разработке «Контур.Экстерн» и создании систем защиты для ОАО «Связьинвест», ПАО «Газпром» и других ключевых объектов инфраструктуры. В настоящее время курирует направление исследований в УЦСБ. Соавтор 3 патентов и более 20 научных публикаций.

Около 6 лет занимался разработкой программного обеспечения, специализировался на IT-Security, в том числе IDM решениях. Участвовал в нескольких проектах по внедрению IDM в крупнейших IT компаниях. На данный момент руководит отделом по управлению и автоматизации доступов во ВКонтакте.

Профессиональная деятельность: в ИТ и ИБ с 1987 года. Работал в Райффайзен Банк Австрия, в Сбербанке, в телекомпровайдерах (МТУ-Информ, Комстар, МТС). Занимался практически всеми направлениями информатики: от хакинга до проблемы искусственного интеллекта; от программирования до создания, поддержки и защиты территориально распределенные информационных комплексов. В настоящий момент 2.5 года руководитель службы информационной безопасности Аскона Лайф Групп.

В области информационной безопасности работает с 2011 года. В компании С-Терра СиЭсПи прошел путь от пресейл-инженера до руководителя отдела тех.консалтинга и руководителя продуктового направления. С 2022 года занимает в компании "Актив" должность руководителя проектов по информационной безопасности и отвечает за развитие направления пользовательской аутентификации. Реализовал в качестве архитектора более 150 проектов по ИБ различных масштабов, в том числе федерального уровня.


В ИТ пришёл сразу после института. Попробовал на себе все роли в современном понятии кросс-функциональной команды разработки продуктов, но остановиться решил на системном и бизнес анализе. Далее последовал закономерный рост до владельца продукта, и уже в роли Head of РО и СРО работал в Почта Банк, ВТБ, Т1. В 2021 году было первое знакомство с ИБ, когда в рамках разработки продуктового конвейера необходимо было централизовано решить проблему управления доступом.


За 15 лет в информационной безопасности посмотрел на задачи ИБ со всех сторон: глазами администратора решений и руководителя проектов, заказчика и вендора, представителя госсектора и бизнеса. Последние 8 лет посвятил сфере защиты доступа. В числе других сфер интереса — сетевая безопасность, анализ защищенности, мониторинг и расследование киберугроз.


Прошел путь от инженера программиста до руководителя ИТ крупного металлургического холдинга, в различное время возглавлял ИТ департаменты на предприятиях металлургической, FMCG, энергетической и фармацевтической отраслей. С 2020 года возглавляет ИБ Сегежа Групп.

В Компании занимает должность директора департамента безопасности и отвечает за информационную, физическую и экономическую безопасность. Кроме того, отвечает и за соответствие продуктов и услуг компании требованиям законов и стандартов в области защиты информации: федеральному закону «О персональных данных» № 152-ФЗ, приказу ФСТЭК России № 17, международному стандарту ISO 27000 и другим. В 2009 году окончил Дальневосточный Государственный Университет (ДВГУ) по специальности «Компьютерная безопасность».

Отвечает за информационную безопасность и антифрод. Предыдущие 15 лет Вячеслав работал на позициях CISO в крупнейших банках России и НСПК. За это время командами Вячеслава было отражено десятки целенаправленных атак. Имеет большой опыт построения практической информационной безопасности с нуля, проектирования комплексных систем информационной безопасности и антифрода. Является адептом риск-ориентированного подхода к построению информационной безопасности и использования в работе лучших мировых практик.


Сергей Босхамжиев, 14 лет работает в финансовом секторе, прошёл путь от сотрудника 1й линии поддержки до начальника управления в Росгосстрахе. Начинал карьеру в Ренессанс кредит банке, там впервые и узнал про системы класса IDM, затем полученный опыт применял при внедрении системы в Росгосстрах


Из 16-летнего опыта разработки ПО более 10 лет занимался архитектурой и разработкой продуктов с сфере информационной безопасности классов Incident Response и Identity & Access Management. Совмещал позиции архитектора по разработке ПО и системного архитектора, построив несколько десятков систем с решениями классов IDM/IGA, IAM и MFA. На данный момент занимается развитием линейки продуктов по аутентификации Avanpost FAM/MFA+ в российской компании-разработчике Аванпост.


С 2009 занимается обеспечением информационной безопасности в компаниях финансового сектора (банки, страховые компании, инвестиционные компании). В настоящий момент руководит управлением информационной безопасности Межгосударственного банка. С декабря 2022 года является членом Экспертного совета по цифровой трансформации финансового рынка и новым финансовым технологиям при подкомитете по цифровой трансформации финансового рынка и новым финансовым технологиям Государственной думы.

Опыт работы в ИБ-отрасли – более 10 лет, спецализация: IdM-системы. Участвовал в реализации 30+ профильных проектов в роли инженера внедрения, архитектора и главного инженера В настоящее время руководит подразделением, занимающимся внедрением и сопровождением IdM/IGA-систем.

В ИТ сфере работает с 2004 года. Первыми компаниями стали Golden Telecom и ЭР-Телеком, где он работал в должности Руководителя службы технической поддержки. В сфере Информационной безопасности работает с 2008 года. В ПАО Татфондбанк проработал более 8 лет, где поднялся по карьерной лестнице с ведущего специалиста до начальника отдела Информационной Безопасности. В настоящее время Альберт является сооснователем компании Puzzle Systems, которая успешно работает с 2016 года.


За более, чем 15 лет в отраслях ИТ и ИБ как на стороне заказчиков, так и разработчиков и интеграторов получил богатый практический опыт работы с софтом и железом, занимался бизнес-анализом и консалтингом в сфере ИТ и ИБ, в том числе в IDM.


Более 20 лет работает в сфере информационной безопасности (ПАО Элемент, Sitronics Group, Ангара Технолоджиз Груп, Инфосекьюрити). С 2017 года является экспертом по кибербезопасности в Российско-Оманском деловом совете (РОДС) при ТПП РФ. Является постоянным спикером отраслевых конференций по информационной безопасности, лектором российского общества «Знание». Соавтор книг по кибербезопасности для детей.
Более 10 лет занимается вопросами управления и контроля использования идентификационной информации в банковской сфере. Реализовал проекты по созданию систем управления доступом, контроля привилегированного доступа, управления паролями, многофакторной аутентификации в крупном банке. При реализации проектов преследовали цель создать простые и понятные для пользователей процессы, соответствующие при этом требованиям информационной безопасности.
Руководил ИТ-подразделениями в компаниях СИБУР, Уралкалий, АЛРОСА, Дамате, Шереметьево Хэндлинг. Прошел путь от специалиста техподдержки до члена правления главного аэропорта страны. Специализация — стратегическое управление ИТ и выстраивание функции ИБ в крупном бизнесе.
Топ-менеджер с 26-летним стажем в сфере безопасности и цифровой трансформации. Работал в СБЕР, X5 Group, Т-Банке, АФК «Система», а также в различных силовых госструктурах на руководящих должностях. Запускал ЕБС и множество других глобальных проектов федерального значения. Принимал неоднократное участие в разработке федеральных законов и реализации проектов для государства. Строил системы безопасности для заводов и промышленных объектов. Имеет колоссальный практический опыт — от защиты гостайны до управления масштабными инфраструктурными проектами по всей стране.
Более 15 лет в информационной безопасности. Прошел карьерный путь от менеджера ИБ-проектов до позиции CISO одного из крупнейших инвестиционно-строительных холдингов и ведущих девелоперов Москвы, специализирующемся на комплексном развитии территорий, — ГК «А101». Обширный опыт реализации масштабных комплексных проектов по защите бизнеса, расследования киберпреступлений, а также создания и развития ИБ-продуктов и сервисов. На сегодняшний день отвечает за кибербезопасность на уровне крупного корпоративного бизнеса, сочетая техническую экспертизу, управление командами и стратегическое развитие функции ИБ. Член рабочей группы по кибербезопасности в строительной отрасли при Минстрое России.
Начинал администратором в 2005 г. C 2007 по 2012 гг. работал инженером-проектировщиком систем ИБ. С 2013 по 2022 гг. работал presale инженером в SafeNet - Gemalto -Thales. Потом выводил на рынок отечественные аппаратные модули безопасности для финансового сектора. В 2023 г. присоединился к команде Индид.
За более чем 20 лет опыта по направлению кибербезопасности занимал ключевые позиции в компаниях, являющихся лидирующими производителями и поставщиками решений по безопасности в России и в мире. Три года возглавлял направление по продвижению решений для управления привилегированным доступом.
В 2009 году основал компанию «Индид» — российского вендора программного обеспечения, разработчика инструментов управления идентификацией, доступом и инфраструктурой открытых ключей для крупного корпоративного сектора. Более 25 лет в финансовом секторе, сфере стратегического консалтинга и отрасли информационных технологий.
20+ лет в индустрии информационной безопасности. В роли разработчика, руководителя и аналитика участвовал в разработке продуктов класса MFA, PAM, IDPS. Эксперт в области низкоуровневого программирования, реверс инжиниринга, протоколов аутентификации.
Прошел путь от Java-разработчика до руководителя подразделения и более 15 лет работает с решениями по управлению доступом — IdM/IGA, IAM и DAG. Более четырёх лет работает в ГК «Солар», где до перехода в продукт руководил направлением внедрения систем управления доступом.
Начинал администратором в 2005 г. C 2007 по 2012 гг. работал инженером-проектировщиком систем ИБ. С 2013 по 2022 гг. работал presale инженером в SafeNet - Gemalto -Thales. Потом выводил на рынок отечественные аппаратные модули безопасности для финансового сектора. В 2023 г. присоединился к команде Индид.
Последние 3 года развивает направление identity security и контроля доступа в BI.ZONE. За 10 лет в отрасли накопил опыт в расследовании киберинцидентов, аудите кибербезопасности и проектировании комплексных систем защиты.
За 15 лет работы в сфере Identity Security поучаствовал в реализации более 60 IdM и более 50 PAM проектов в России и СНГ. Активно занимается развитием комьюнити экспертов в сфере Identity. 2009-2023 гг - руководитель представительства One Identity/Quest, с 2023 г. - соучредитель Octopus Identity.
В информационной безопасности с середины 1990-х годов. Стоял у истоков как становления и развития Internet в России, так и направления кибербезопасности. Экспертные знания в большинстве ИБ областей: от Zero Trust до автоматизаций управлением доступов.
Создает цифровые экосистемы и управляет трансформацией бизнеса с выручкой до 220 млрд ₽. 15+ лет опыта в цифровом лидерстве: энергетика, ЖКХ, ритейл, консалтинг. Построил ИТ как стратегический актив, работал как на стороне бизнеса, так и поставщика. Формула Сергея: устойчивость + инновации + бизнес-эффект.
Более чем 25 летний опыт разработки и выведения на рынок программного обеспечения в области информационной безопасности, управления корпоративной инфраструктурой, медицинским и измерительным оборудованием. Активный участник BISA (Ассоциация по вопросам защиты информации), эксперт РФИТ, член ТК 122.
Опыт работы в сфере информационной безопасности — более 20 лет. Специализация: комплексные системы защиты информации, разработка ПО для ИБ. Участвовал в разработке «Контур.Экстерн» и создании систем защиты для ОАО «Связьинвест», ПАО «Газпром» и других ключевых объектов инфраструктуры. В настоящее время курирует направление исследований в УЦСБ. Соавтор 3 патентов и более 20 научных публикаций.
Около 6 лет занимался разработкой программного обеспечения, специализировался на IT-Security, в том числе IDM решениях. Участвовал в нескольких проектах по внедрению IDM в крупнейших IT компаниях. На данный момент руководит отделом по управлению и автоматизации доступов во ВКонтакте.
Профессиональная деятельность: в ИТ и ИБ с 1987 года. Работал в Райффайзен Банк Австрия, в Сбербанке, в телекомпровайдерах (МТУ-Информ, Комстар, МТС). Занимался практически всеми направлениями информатики: от хакинга до проблемы искусственного интеллекта; от программирования до создания, поддержки и защиты территориально распределенные информационных комплексов. В настоящий момент 2.5 года руководитель службы информационной безопасности Аскона Лайф Групп.
В области информационной безопасности работает с 2011 года. В компании С-Терра СиЭсПи прошел путь от пресейл-инженера до руководителя отдела тех.консалтинга и руководителя продуктового направления. С 2022 года занимает в компании "Актив" должность руководителя проектов по информационной безопасности и отвечает за развитие направления пользовательской аутентификации. Реализовал в качестве архитектора более 150 проектов по ИБ различных масштабов, в том числе федерального уровня.
В ИТ пришёл сразу после института. Попробовал на себе все роли в современном понятии кросс-функциональной команды разработки продуктов, но остановиться решил на системном и бизнес анализе. Далее последовал закономерный рост до владельца продукта, и уже в роли Head of РО и СРО работал в Почта Банк, ВТБ, Т1. В 2021 году было первое знакомство с ИБ, когда в рамках разработки продуктового конвейера необходимо было централизовано решить проблему управления доступом.
За 15 лет в информационной безопасности посмотрел на задачи ИБ со всех сторон: глазами администратора решений и руководителя проектов, заказчика и вендора, представителя госсектора и бизнеса. Последние 8 лет посвятил сфере защиты доступа. В числе других сфер интереса — сетевая безопасность, анализ защищенности, мониторинг и расследование киберугроз.
Прошел путь от инженера программиста до руководителя ИТ крупного металлургического холдинга, в различное время возглавлял ИТ департаменты на предприятиях металлургической, FMCG, энергетической и фармацевтической отраслей. С 2020 года возглавляет ИБ Сегежа Групп.
В Компании занимает должность директора департамента безопасности и отвечает за информационную, физическую и экономическую безопасность. Кроме того, отвечает и за соответствие продуктов и услуг компании требованиям законов и стандартов в области защиты информации: федеральному закону «О персональных данных» № 152-ФЗ, приказу ФСТЭК России № 17, международному стандарту ISO 27000 и другим. В 2009 году окончил Дальневосточный Государственный Университет (ДВГУ) по специальности «Компьютерная безопасность».
Отвечает за информационную безопасность и антифрод. Предыдущие 15 лет Вячеслав работал на позициях CISO в крупнейших банках России и НСПК. За это время командами Вячеслава было отражено десятки целенаправленных атак. Имеет большой опыт построения практической информационной безопасности с нуля, проектирования комплексных систем информационной безопасности и антифрода. Является адептом риск-ориентированного подхода к построению информационной безопасности и использования в работе лучших мировых практик.
Сергей Босхамжиев, 14 лет работает в финансовом секторе, прошёл путь от сотрудника 1й линии поддержки до начальника управления в Росгосстрахе. Начинал карьеру в Ренессанс кредит банке, там впервые и узнал про системы класса IDM, затем полученный опыт применял при внедрении системы в Росгосстрах
Из 16-летнего опыта разработки ПО более 10 лет занимался архитектурой и разработкой продуктов с сфере информационной безопасности классов Incident Response и Identity & Access Management. Совмещал позиции архитектора по разработке ПО и системного архитектора, построив несколько десятков систем с решениями классов IDM/IGA, IAM и MFA. На данный момент занимается развитием линейки продуктов по аутентификации Avanpost FAM/MFA+ в российской компании-разработчике Аванпост.
С 2009 занимается обеспечением информационной безопасности в компаниях финансового сектора (банки, страховые компании, инвестиционные компании). В настоящий момент руководит управлением информационной безопасности Межгосударственного банка. С декабря 2022 года является членом Экспертного совета по цифровой трансформации финансового рынка и новым финансовым технологиям при подкомитете по цифровой трансформации финансового рынка и новым финансовым технологиям Государственной думы.
Опыт работы в ИБ-отрасли – более 10 лет, спецализация: IdM-системы. Участвовал в реализации 30+ профильных проектов в роли инженера внедрения, архитектора и главного инженера В настоящее время руководит подразделением, занимающимся внедрением и сопровождением IdM/IGA-систем.
В ИТ сфере работает с 2004 года. Первыми компаниями стали Golden Telecom и ЭР-Телеком, где он работал в должности Руководителя службы технической поддержки. В сфере Информационной безопасности работает с 2008 года. В ПАО Татфондбанк проработал более 8 лет, где поднялся по карьерной лестнице с ведущего специалиста до начальника отдела Информационной Безопасности. В настоящее время Альберт является сооснователем компании Puzzle Systems, которая успешно работает с 2016 года.
За более, чем 15 лет в отраслях ИТ и ИБ как на стороне заказчиков, так и разработчиков и интеграторов получил богатый практический опыт работы с софтом и железом, занимался бизнес-анализом и консалтингом в сфере ИТ и ИБ, в том числе в IDM.
Как это было в 2025
Атмосфера
Айдентити Конф 2025
СМИ о нас
Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
Национальный Банковский Журнал15 сентября 2025Подробнее
В Москве состоялась Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
Cyber Media15 сентября 2025Подробнее
Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
Information Security15 сентября 2025Подробнее
Айдентити Конф'25: число атак на учетные записи выросло на 150%
Anti-Malware15 сентября 2025Подробнее
Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
РБК15 сентября 2025Подробнее
Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
Cisoclub.ru15 сентября 2025Подробнее
Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
It-world15 сентября 2025Подробнее
Айдентити Конф'25: число атак на учетные записи выросло на 150% - подробности события
Дзен Новости15 сентября 2025Подробнее


Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
Seldon.News15 сентября 2025Подробнее
Айдентити Конф 2025: новые вызовы, технологии и практики защиты айдентити
Индид15 сентября 2025Подробнее